Cybersécurité MedTech : un critère clé pour les hôpitaux

La cybersécurité MedTech n’est plus un simple sujet technique. En effet, les cyberattaques contre le secteur de la santé augmentent fortement. En 2024, les établissements ont signalé 749 incidents au CERT Santé, soit 29 % de plus qu’en 2023. Parmi eux, 230 ont entraîné un mode dégradé ou une interruption de la prise en charge des patients. De plus, la CNIL sanctionne désormais lourdement : un seul éditeur MedTech a reçu une amende de 800 000 €. Enfin, plusieurs textes européens arrivent en même temps (AI Act, NIS2, EHDS), même si leurs modalités d’application restent encore en cours de stabilisation.
 

En tant qu’expert évaluateur Bpifrance, je mène régulièrement des due diligences. Or, j’y constate souvent les mêmes failles chez les startups MedTech. Ces faiblesses pèsent directement sur leur valorisation. Surtout, elles exposent les établissements partenaires à des risques juridiques, financiers et opérationnels. C’est pourquoi la cyber-résilience devient un critère de sélection stratégique, au même titre que la validation clinique ou le retour sur investissement.

Paru initialement dans DSIH n° 49, le 02 février 2026, édition imprimée. Présentation du numéro sur dsih.fr.

Cyberattaques en santé : des chiffres en forte hausse

L’année 2024 confirme une tendance de fond. En effet, le secteur de la santé français subit une menace cyber de plus en plus intense. Selon l’Observatoire des incidents de sécurité publié par l’Agence du Numérique en Santé, on compte 749 incidents déclarés, contre 581 en 2023.

Cependant, le volume ne dit pas tout. Ce sont surtout les conséquences qui inquiètent. Ainsi, 230 incidents ont perturbé la prise en charge des patients, parfois brièvement, parfois de façon plus grave. Dans 59 cas, les équipes ont même identifié une mise en danger potentielle. Par ailleurs, 55 % des incidents touchent des données de santé à caractère personnel. Les établissements s’exposent donc à des sanctions CNIL, mais aussi à une perte de confiance durable des patients.

Un ciblage qui s’accélère depuis 2020

Cette menace s’inscrit dans une dynamique structurelle. D’après le Panorama de la cybermenace de l’ANSSI, la santé représentait environ 3 % des incidents traités par l’agence en 2020. En 2023, cette part dépasse 10 %. Autrement dit, elle a plus que triplé en trois ans. Les groupes cybercriminels, désormais très professionnalisés, visent donc de plus en plus les infrastructures de santé.

Le contexte national illustre bien cette évolution. France Travail a ainsi subi trois cyberattaques majeures en 18 mois, au point que la CNIL a ouvert une enquête sur la fuite de données. Les attaquants ont notamment utilisé des comptes légitimes compromis grâce à des logiciels de type infostealers. Ces attaques montrent donc les limites des défenses périmétriques classiques. En outre, elles rappellent une réalité simple : dans un écosystème interconnecté, la sécurité dépend autant des fournisseurs que des utilisateurs.

Les 3 failles les plus fréquentes chez les startups MedTech

Pour Bpifrance, j’audite des dossiers MedTech en phase de levée de fonds. J’analyse alors les risques, la valorisation et la solidité du projet à moyen terme. Or, trois angles morts reviennent sans cesse. Et chacun pèse directement sur la viabilité financière, réglementaire et opérationnelle de l’entreprise.

Une conformité réglementaire en trompe-l’œil

D’abord, cocher la case RGPD ne suffit pas. De même, la certification HDS encadrée par l’Agence du Numérique en Santé ne garantit pas à elle seule la résilience. Prenons un cas fréquent : une startup obtient la certification HDS grâce à un hébergeur conforme. Pourtant, elle n’a pas mis à jour certaines bibliothèques open source critiques depuis plus de 18 mois. Son infrastructure reste donc exposée à des vulnérabilités publiques et documentées.

Le guide MDCG 2019-16 de la Commission européenne exige pourtant d’intégrer la cybersécurité dès la conception des dispositifs médicaux. Analyse des menaces, mesures de mitigation, surveillance après commercialisation : tout doit structurer l’architecture dès le départ. Malheureusement, beaucoup d’équipes traitent ces exigences comme une formalité tardive. Elles créent alors une illusion de conformité et pensent, à tort, transférer le risque à leur hébergeur.

Une dette technique invisible

Ensuite, de nombreux POC validés cliniquement reposent sur des architectures cloud fragiles. On y trouve par exemple des hébergements hors UE, des services managés sans traçabilité contractuelle ou des API tierces mal maîtrisées. En phase d’amorçage, le manque de temps et de moyens explique souvent ces choix. Cependant, ils posent problème dès que la startup grandit ou signe avec des établissements très exigeants.

En due diligence, ces configurations deviennent donc des signaux d’alerte. En effet, les investisseurs connaissent de mieux en mieux les exigences du RGPD, de NIS2 et de l’EHDS. Les conséquences arrivent vite. Ainsi, une levée peut prendre jusqu’à six mois de retard, le temps de bâtir une feuille de route crédible. De plus, la valorisation peut baisser de 10 à 30 %. Enfin, les investisseurs durcissent souvent les conditions contractuelles.

Un budget cyber trop faible

Enfin, beaucoup de startups investissent trop peu dans leur sécurité. Avant leur première levée en série A, elles consacrent souvent moins de 5 % de leur budget R&D à la cybersécurité. Elles concentrent plutôt leurs efforts sur les algorithmes et la validation clinique.

Sur le terrain, ce choix laisse des traces. Par exemple, aucune équipe n’a testé de plan de réponse à incident. De même, personne n’occupe clairement le rôle de RSSI ou de référent sécurité. Par ailleurs, la journalisation reste trop faible pour permettre un audit CNIL ou ANSSI. Ces fragilités deviennent donc critiques lors de la connexion aux SI hospitaliers, dont la maturité cyber varie beaucoup d’un établissement à l’autre.

Quel coût pour les MedTech et les hôpitaux ?

La cybersécurité n’est plus une simple fonction support. Au contraire, elle devient un actif immatériel que les investisseurs et les hôpitaux valorisent. À une condition toutefois : la penser comme une trajectoire maîtrisée, et non comme un état binaire « conforme / non conforme ».

Sanctions CNIL et frais de remédiation

En 2024, la CNIL a prononcé 84 sanctions, pour environ 55,2 millions d’euros au total. Comme le détaille l’analyse juridique publiée par Village Justice, le secteur de la santé figure en bonne place. Par exemple, la CNIL a infligé une amende de 800 000 € à Cegedim Santé, notamment pour un encadrement insuffisant de ses traitements et de ses sous-traitants.

Pour un établissement de santé, un incident majeur coûte bien plus qu’une réparation informatique. En effet, il faut aussi payer l’enquête, la restauration, le fonctionnement dégradé et les éventuels contentieux. Or, les partenaires MedTech anticipent rarement ces frais dans leur business plan. Pourtant, ils atteignent souvent plusieurs centaines de milliers d’euros en coûts directs. Et les coûts indirects peuvent se chiffrer en millions sur plusieurs années.

Certes, le programme CaRE piloté par l’Agence du Numérique en Santé mobilise 750 millions d’euros sur cinq ans pour renforcer la résilience des établissements. Néanmoins, cette enveloppe ne libère pas les fournisseurs de leur responsabilité contractuelle et opérationnelle.

AI Act, NIS2, EHDS : des échéances qui se rapprochent

Trois textes majeurs pèsent en même temps sur l’écosystème. Toutefois, leurs calendriers et leurs modalités de contrôle évoluent encore en partie.

D’abord, le règlement européen sur l’intelligence artificielle (AI Act), publié au Journal officiel de l’Union européenne, cible directement les fournisseurs d’IA. Il renforce ainsi leurs obligations en matière de gestion des risques, de traçabilité et de cybersécurité, avec une échéance clé en août 2026.

Ensuite, la directive NIS2 met la pression sur les établissements. Ceux-ci devront donc prouver une gouvernance cyber solide et une bonne maîtrise de leurs sous-traitants.

Enfin, l’espace européen des données de santé (EHDS) agit sur tout l’écosystème. Il impose en effet une interopérabilité sécurisée et une gestion rigoureuse des flux de données entre pays.

À cela s’ajoute le dispositif PECAN. Celui-ci conditionne en effet le remboursement des solutions numériques à des exigences strictes de sécurité et de conformité.

Comment évaluer la cybersécurité d’un partenaire MedTech ?

Face à ces enjeux, les établissements ont besoin d’une grille d’évaluation claire. Cependant, cette grille ne doit pas servir uniquement à vérifier la conformité. Elle doit surtout aider à décider, en mesurant le niveau de risque du partenaire et sa capacité à progresser. Je recommande donc de regarder cinq axes.

Architecture, conformité et gouvernance

Premièrement, la direction doit cartographier l’architecture du partenaire et ses dépendances : hébergement, services cloud, API tierces. Deuxièmement, elle vérifie la conformité réelle, au-delà des certifications déclaratives. Par exemple, elle demande la politique de mise à jour des composants. Troisièmement, elle évalue la gouvernance de la sécurité. Le partenaire a-t-il un référent identifié ? A-t-il déjà testé son plan de réponse à incident ?

Contrats et réversibilité des données

Quatrièmement, l’établissement intègre des clauses contractuelles solides. À ce titre, les modèles contractuels proposés par le Resah offrent une base utile. Cinquièmement, il anticipe la réversibilité et la portabilité des données. Ainsi, il garde la main sur ses informations si le partenariat s’arrête.

Au final, refuser un partenaire incapable de prouver sa résilience cyber constitue parfois un acte de cybersécurité à part entière. Il en va de même lorsqu’il ne présente aucune trajectoire crédible de sécurisation.

Cybersécurité MedTech : vers une responsabilité partagée

La cyber-résilience dépasse désormais le seul périmètre de la DSI et du RSSI. En effet, elle devient un critère de décision partagé entre les directions générales, financières, médicales et techniques. Les incidents de 2024, les interruptions de soins et la hausse des sanctions CNIL le prouvent : innover sans sécuriser, c’est bâtir sur du sable.

Les référentiels existent et les financements sont là. Pourtant, leur mise en œuvre concrète reste très inégale. Par ailleurs, les exigences réglementaires s’accélèrent. Dans ce contexte, la cyber-résilience deviendra bientôt un critère d’élimination, et non plus une simple préférence.

C’est donc à cette condition que les MedTech européennes pourront grandir de façon souveraine et durable. Elles resteront ainsi compatibles avec les exigences du système de santé. 

Retrouvez tous nos articles de la catégorie Conformité & Sécurité : données de santé, interopérabilité, cybersécurité, RGPD, MDR, ainsi que l’impact des nouvelles réglementations comme l’IA Act et l’EHDS.

On a financé la construction des entrepôts de données de santé. Pas leur usage.

Tout DSI hospitalier connaît la scène. Un appel à projets finance un équipement, puis l’équipe l’installe, le rend conforme et opérationnel. Pourtant, son usage réel ne ressemble jamais tout à fait à ce que la candidature annonçait. On l’impute en général à la conduite du changement ou au manque de temps médical.

Pour les entrepôts de données de santé, cependant, l’explication est plus simple. Et l’administration l’a elle-même écrite il y a trois ans et demi.

Ce que dit la note du 21 mars 2023

Ce jour-là, le groupe de travail Financement adresse une note au Comité stratégique du Système national des données de santé ¹. Elle constate que les établissements ne peuvent pas toujours analyser leurs données, faute de les avoir organisées en entrepôts. De plus, elle estime que l’absence de financement dédié peut expliquer cette sous-exploitation.

Le coût d’un entrepôt de données de santé

La note chiffre ensuite ce qu’il faudrait. Elle prévoit deux millions d’euros par an de développement pendant cinq ans, puis trois millions par an de fonctionnement. Ce modèle concerne une trentaine d’entrepôts de taille critique, soit soixante à quatre-vingt-dix millions d’euros par an.

Par ailleurs, une enquête auprès de six CHU situe le coût de fonctionnement annuel, hors mise en place, entre 707 000 et 1 940 000 euros. La médiane s’établit à 974 000 euros. Enfin, la note qualifie l’appel à projets alors en cours de financement d’amorçage considérable, mais sans perspective pérenne pour les établissements qui s’engagent.

Ce qui a été financé : 75 millions pour construire

L’appel à projets « Accompagnement et soutien à la constitution d’entrepôts de données de santé hospitaliers » démarre en juillet 2022. La DGOS le pilote et Bpifrance l’opère. Au total, il retient seize lauréats en deux vagues. Comme le précise le communiqué du gouvernement sur les lauréats, son enveloppe réunit quarante millions de France 2030 et trente-cinq millions de l’ONDAM. Elle passe ainsi de cinquante à soixante-quinze millions d’euros en mars 2023 ².

L’objet du financement figure dans son intitulé : constituer. Il s’agit donc d’acquérir l’infrastructure, de bâtir les chaînes d’extraction et de pseudonymisation, d’installer une gouvernance et d’homologuer la sécurité. En revanche, les documents publics de l’appel à projets ne conditionnent l’aide à aucun volume de réutilisation ultérieur.

Le résultat est donc conforme à l’intention. En effet, la cartographie du LINC, le laboratoire d’innovation numérique de la CNIL, recense cent vingt-cinq entrepôts au 1er septembre 2025. Les entrepôts existent.

Ce que l’on mesure de leur usage

Presque rien, et c’est le cœur du problème. Aucune instance ne publie d’indicateur national d’usage des entrepôts autorisés. Il n’existe ni suivi de leur activité, ni recensement des publications qui en sont issues, ni chiffrage des coûts de maintien que les établissements supportent sur fonds propres après la fin des subventions. Autrement dit, on sait combien d’entrepôts ont vu le jour. Mais on ne sait pas ce qu’ils produisent.

L’exception de l’entrepôt de l’AP-HP

Sauf en un endroit. La note de 2023 détaille en effet le cas de l’entrepôt de l’AP-HP, le premier autorisé et le plus doté. On y compte deux cent quarante et un projets déposés au comité scientifique et éthique et trente-quatre publications, dont neuf de rang A. Pourtant, seuls six pour cent des projets sont terminés.

Le premier chiffre circule volontiers, le dernier jamais. Ce chiffre n’accuse personne, toutefois. Il décrit simplement ce qui arrive quand on dote une infrastructure pour exister et non pour produire.

Un ralentissement des créations

Un second signal vient du LINC lui-même : trente et un entrepôts nouveaux en 2024, puis quatorze sur les huit premiers mois de 2025. Ainsi, la création ralentit au moment où l’amorçage s’épuise.

La correction : financer l’usage avec DAtAE

L’administration a vu le problème. C’est pourquoi le programme DAtAE finance l’usage plutôt que la construction. D’après le communiqué de juin 2024 du Health Data Hub, sa première campagne dote quinze projets dans neuf établissements pour 3,5 millions d’euros. Deux campagnes ont suivi depuis. De plus, la plus récente conditionne la recevabilité à une attestation de conformité de l’entrepôt hôte.
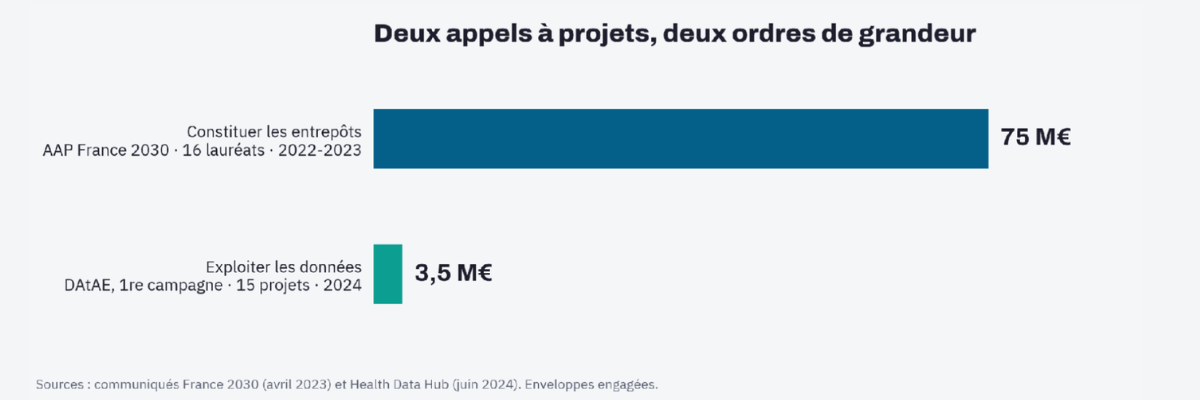
Graphique comparant le financement des entrepôts de données de santé : 75 millions d’euros pour les constituer contre 3,5 millions pour exploiter les données

Soixante-quinze millions pour bâtir, trois millions et demi pour la première campagne d’exploitation. Les deux dispositifs n’ont ni la même durée ni le même objet : la comparaison porte sur l’intention du financeur, pas sur un rendement.

Ce qu’il resterait à faire pour les entrepôts de données de santé

Il ne s’agit pas de regretter la dépense. Les entrepôts sont utiles, l’amorçage était nécessaire, et la France dispose d’un maillage qu’elle n’avait pas il y a cinq ans. Il s’agit plutôt de constater qu’un instrument conçu pour financer une construction ne produit pas, par lui-même, un usage. Pour approfondir ce sujet, lisez aussi notre article sur la gouvernance des données hospitalières.

D’ailleurs, l’administration a écrit le correctif en même temps que le diagnostic. La note de 2023 proposait en effet une part fixe couvrant le fonctionnement, sous des conditions vérifiables. Elle y ajoutait une part variable indexée sur l’activité : projets réalisés, publications, bases partagées au catalogue, délai d’accès, qualité des données. Or, aucun de ces indicateurs ne fait aujourd’hui l’objet d’une publication.

C’est donc la seule chose à demander : non pas davantage de crédits, mais des crédits de fonctionnement assortis d’une obligation de rendre compte. Car un entrepôt est un lieu de flux, il existe pour que quelque chose en sorte. Un entrepôt dont rien ne sort n’est pas un entrepôt, c’est un stock. Et au prochain arbitrage budgétaire, un stock ne se défend pas.

Sources

Health Data Hub, groupe de travail Financement, Note au Comité stratégique du Système national des données de santé : financement des entrepôts de données de santé au sein des CHU, 21 mars 2023. 

Ministère de l’Enseignement supérieur et de la Recherche, France 2030 : six premiers lauréats pour constituer et consolider des entrepôts de données de santé hospitaliers, 3 avril 2023. 

G_NIUS, page des lauréats de l’appel à projets Entrepôts de données de santé hospitaliers. 

LINC, CNIL, cartographie des entrepôts de données de santé, mise à jour 2025 (données au 1er septembre 2025). 

DGOS et Health Data Hub, Développer la recherche grâce aux entrepôts de données de santé hospitaliers : résultats du programme DAtAE, juin 2024. 

DGOS, note d’information n° DGOS/RI1/2025/150 du 16 octobre 2025 relative à l’appel à projets de recherche « Données de santé et Applications » pour l’année 2025. 
https://juliashift.eu

Consultant senior, gouvernance et gestion des risques de l'IA en santé | Fondateur de JuliaShift | Évaluateur Bpifrance (santé numérique) et Commission européenne (Horizon Europe) | Concepteur du module IA & santé, Université de Picardie Jules Verne (2IS)