Un CHU de taille intermédiaire, au printemps 2026. Depuis six mois, un algorithme d’aide au diagnostic analyse les scanners thoraciques. Il signale des nodules suspects. Pourtant, personne n’a reçu la mission de valider, contester ou stopper ses alertes. En pratique, le radiologue senior surveille l’outil, mais sans mandat, sans procédure et sans traçabilité. Or l’AI Act vise précisément cette situation : la supervision de l’IA à l’hôpital doit reposer sur des personnes désignées, formées et légitimes.
Ce dispositif informel deviendra donc un écart de conformité. Le report du calendrier, adopté à l’été 2026, ne change rien au fond. En effet, l’établissement n’a pas un problème technique, mais un problème d’organisation. C’est pourquoi la direction doit le piloter dès maintenant. Voici trois scénarios pour y répondre.
Mise à jour du 30 octobre 2026 : le règlement (UE) 2026/1744, entré en vigueur le 27 juillet 2026, reporte les obligations haut risque de l’annexe III au 2 décembre 2027 et celles de l’annexe I au 2 août 2028.
Paru initialement dans la rubrique Tribune & Actu de DSIH, le 09 juin 2026. Lire l’article.
Ce que l’AI Act impose aux hôpitaux
L’AI Act classe les systèmes d’IA selon leur niveau de risque. À l’hôpital, de nombreux outils entrent dans la catégorie « haut risque ». C’est le cas, par exemple, des logiciels d’aide au diagnostic, d’interprétation d’imagerie ou de tri des patients aux urgences.
Pour ces systèmes, l’article 14 de l’AI Act pose le principe d’un contrôle humain effectif. Concrètement, la personne qui supervise doit comprendre l’outil, repérer ses anomalies et pouvoir l’interrompre. De plus, elle doit éviter de suivre ses recommandations par simple automatisme.
Ensuite, l’article 26 du règlement vise les « déployeurs ». Un hôpital qui achète un outil conçu par un éditeur entre dans cette catégorie. Il ne répond pas de la conception du logiciel. En revanche, il porte la responsabilité de son usage. Il doit donc confier la supervision à des personnes compétentes, formées et dotées de l’autorité nécessaire.
Une obligation sans métier défini
Toutefois, le texte reste volontairement fonctionnel. Il ne crée aucun métier, ne nomme aucun titre et n’impose aucune certification. Chaque établissement traduit donc l’obligation à sa façon. Cette souplesse offre une vraie liberté, car elle permet d’adapter la réponse au contexte local. Mais elle comporte aussi un risque : une lecture trop minimale ne résisterait pas à un contrôle.
Quel calendrier pour les hôpitaux après le report ?
Au départ, les obligations « haut risque » devaient s’appliquer le 2 août 2026. Cependant, le règlement européen dit « Digital Omnibus » a modifié ce calendrier. Entré en vigueur le 27 juillet 2026, il repousse l’échéance au 2 décembre 2027 pour les systèmes de l’annexe III, dont le tri aux urgences. Pour l’IA intégrée à un dispositif médical, la date passe au 2 août 2028.[1]
Ce délai supplémentaire ne supprime pourtant aucune obligation. Au contraire, il donne aux directions le temps de bâtir une organisation solide. À l’inverse, un établissement qui attend la dernière minute devra improviser dans l’urgence.
Pourquoi la France n’a pas encore de métier dédié
Un premier décryptage, publié en mars 2026 sur notre site, dressait un constat clair. Ni la nomenclature Cigref 2024[2] ni les référentiels métiers de la DGOS ne décrivent un rôle à la frontière du soin et de l’algorithme. Ce vide n’a rien d’un oubli. En effet, l’hôpital s’est construit sur une séparation nette entre la DSI et les services cliniques. Or l’IA rend cette frontière de plus en plus difficile à tenir.
DSI et soignants : deux priorités différentes
L’enquête Symplr 2024[3] illustre bien ce décalage. D’un côté, 40 % des DSI citent la cybersécurité comme première préoccupation. De l’autre, 51 % des cliniciens placent l’épuisement professionnel en tête des menaces. Ainsi, les deux groupes ne regardent pas le même problème.
Par ailleurs, dans 81 % des établissements, des services achètent des solutions sans l’aval de la DSI. Ce « shadow IT » révèle surtout l’absence d’un traducteur entre ces deux mondes. Il ne traduit donc pas une simple résistance au changement.
Les appels à manifestation d’intérêt lancés en 2025 par la Délégation au numérique en santé confirment cette tension. Dotés de 4 millions d’euros, ils financent des outils pour les urgences et les plannings. Cependant, ils ne créent pas les postes qui garantiraient leur gouvernance dans la durée.
Comment font les autres pays ?
À l’étranger, plusieurs approches émergent, avec des niveaux de maturité très inégaux. Aucune ne se transpose telle quelle à l’hôpital français. Néanmoins, chacune éclaire une partie de la réponse.
Au Royaume-Uni, la NHS Fellowship in Clinical AI mérite une attention particulière. Elle ne crée pas de nouveau corps de métier. À la place, elle forme des cliniciens en exercice au cycle de vie des algorithmes, des réseaux de neurones jusqu’à la détection des dérives. Ce profil correspond donc exactement à celui que l’AI Act décrit sans le nommer. Sa cinquième cohorte couvre d’ailleurs la période 2026-2027.
En Finlande, le programme Digi-HTA, porté par le FinCCHTA et l’université d’Oulu, répond à une autre question. Il évalue un outil numérique avant son déploiement, plutôt que de gérer ses défaillances après coup. Une étude parue dans l’European Journal of Public Health en octobre 2025 détaille d’ailleurs cette démarche.
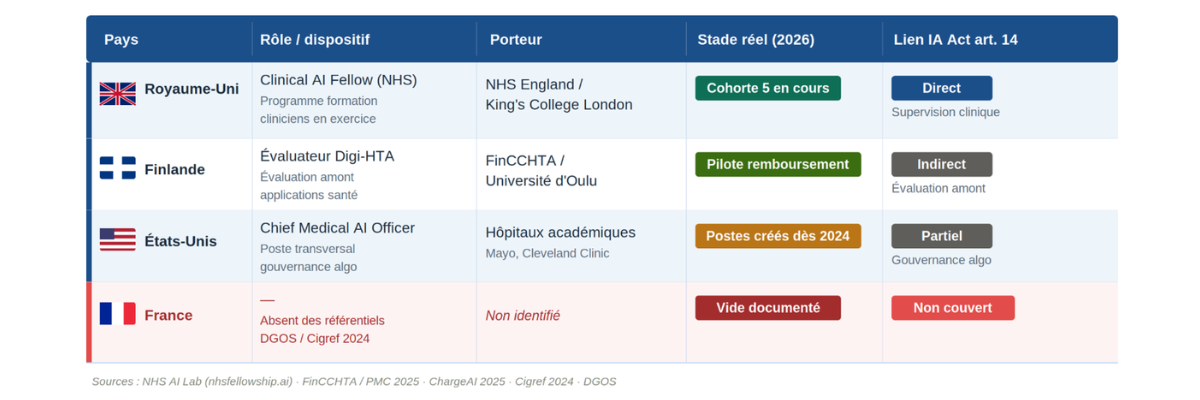
Royaume-Uni, Finlande et États-Unis structurent déjà la supervision de l’IA, alors que la France n’a encore aucun référentiel. Visuel : généré via Claude
3 scénarios pour organiser la supervision de l’IA à l’hôpital
Plusieurs organisations permettent de répondre à l’obligation. Les trois scénarios suivants peuvent d’ailleurs se combiner. Le bon dosage dépend de la taille de l’établissement, du nombre d’outils déployés et de sa maturité numérique.
Scénario A : former un référent IA dans chaque service
Chaque service qui utilise un outil à haut risque désigne d’abord un référent. Il s’agit d’un professionnel déjà en poste : cadre infirmier, interne ou praticien hospitalier. Il montre un intérêt avéré pour le numérique. L’établissement le forme ensuite sur son temps de travail. Il apprend ainsi à lire les résultats d’un algorithme, à repérer les biais et à donner l’alerte.
Ce modèle s’appuie sur l’existant et n’exige aucune ligne budgétaire. Il se met donc en place rapidement. En revanche, il reste fragile : si le référent change de poste, la surveillance s’interrompt.
Scénario B : créer un poste de référent IA clinique
Un établissement qui utilise plusieurs outils à haut risque peut, quant à lui, créer un poste transversal. On parle alors de « Clinical AI Coordinator » ou de référent IA clinique. Placé entre la DSI et la direction médicale, ce professionnel harmonise les pratiques de surveillance. De plus, il actualise les procédures et assure le lien avec les éditeurs.
Ce poste exige toutefois une fiche précise. Elle associe des compétences en sciences des données et une bonne connaissance des pratiques soignantes. Le titulaire a aussi besoin d’une légitimité reconnue par les deux directions.
Par ailleurs, ce rôle n’est pas réservé aux médecins. Un cadre de santé, un ingénieur biomédical ou un pharmacien hospitalier peut l’occuper, à condition de maîtriser la logique des algorithmes. Le vivier existe donc bel et bien. Ce qui manque, c’est un cadre de reconnaissance. Certes, des DU de santé numérique et des écoles d’ingénieurs couvrent déjà une partie du sujet. Mais il n’existe encore ni socle commun ni certification reconnue par les employeurs hospitaliers.
Scénario C : mutualiser la supervision au sein du GHT
Les centres hospitaliers plus modestes n’ont pas toujours les moyens des deux premiers scénarios. Pour eux, le groupement hospitalier de territoire offre donc une option réaliste. Un pôle partagé, adossé par exemple à la DSI de territoire, surveille et audite les outils à haut risque de tous les établissements. Ce modèle prolonge ainsi la montée en compétence des GHT sur le numérique.
Il exige cependant une gouvernance claire. En cas d’incident, quelle direction locale répond de la conformité ? Qui décide de suspendre un outil ? Et qui documente la dérive, puis alerte l’éditeur ? Sans réponse écrite à ces questions, la mutualisation dilue la responsabilité.
Du référent à une vraie gouvernance de l’IA
Les trois scénarios répondent à une question précise : qui surveille les outils au quotidien ? Cependant, une seconde question compte tout autant. Comment l’établissement pilote-t-il cette supervision dans la durée, face aux dérives, aux mises à jour et aux incidents ?
En effet, un contrôle humain effectif suppose une organisation capable de signaler, documenter et corriger. Un seul professionnel désigné ne suffit donc pas. C’est toute la différence entre un référent et une gouvernance. Or la plupart des établissements qui ont franchi la première étape n’ont pas encore abordé la seconde.
Reste une question que les référentiels français n’ont pas tranchée : qui nomme le responsable IA d’un hôpital, et sur quelles compétences ? Faute de cadre, certains établissements risquent de reprendre les fiches de poste des éditeurs. La gouvernance glisserait alors de l’institution vers l’industriel. L’enjeu dépasse donc l’organisation, car il touche à la résilience même de l’hôpital.
L’AI Act comme accélérateur, l’EHDS comme horizon
Au fond, la supervision de l’IA à l’hôpital relève moins de la technique que de l’organisation. Les directions ont donc intérêt à la traiter avant que la réglementation ne les y contraigne. Former des référents, ajuster les fiches de poste, écrire des protocoles : ces chantiers permettent d’aborder l’échéance avec une réponse documentée. Ils évitent ainsi la simple déclaration d’intention.
Par ailleurs, l’Espace européen des données de santé (EHDS) ajoutera bientôt une nouvelle couche. Ses textes d’application, attendus à partir de 2027, porteront notamment sur les données d’entraînement et la traçabilité des algorithmes entre pays. Les établissements déjà organisés absorberont donc ce changement sans tout reconstruire.
Finalement, la question n’est pas de savoir si ces profils vont émerger en France. Il s’agit plutôt de savoir qui les définira. Les hôpitaux peuvent les construire selon leurs besoins réels. Ils peuvent aussi attendre qu’un régulateur ou un éditeur leur impose une réponse standard. Le report du calendrier élargit cette marge de manœuvre. Pour autant, elle ne durera pas indéfiniment.
L’AI Act change la donne pour les hôpitaux. Découvrez nos autres analyses pour vous préparer dès maintenant : lire nos articles sur l’AI Act.
Sources et repères réglementaires
1. Règlement (UE) 2026/1744, dit « Digital Omnibus on AI », entré en vigueur le 27 juillet 2026 – synthèse sur donneespersonnelles.fr
2. Cigref, Nomenclature des métiers du SI 2024 – cigref.fr
3. Symplr, Workforce Report 2024 – symplr.com/reports
AI Act, article 14 (contrôle humain) et article 26 (obligations des déployeurs) – artificialintelligenceact.eu
NHS Fellowship in Clinical AI, cohorte 5 (2026-2027) – nhsfellowship.ai
Digi-HTA (FinCCHTA / Université d’Oulu), European Journal of Public Health, octobre 2025 – PMC12555797
Nicolas Schneider
https://juliashift.euConsultant senior, gouvernance et gestion des risques de l'IA en santé | Fondateur de JuliaShift | Évaluateur Bpifrance (santé numérique) et Commission européenne (Horizon Europe) | Concepteur du module IA & santé, Université de Picardie Jules Verne (2IS)